GDPR

„Cine nu-și cere dreptul la uitare, va fi amintit toată viața… în baze de date.” 
"Whoever does not demand the right to be forgotten will be remembered all their lives... in databases."

Declarație de Transparență privind Utilizarea Inteligenței Artificiale

Despre cum gândesc înainte să scriu — o declarație despre utilizarea AI

Ultima actualizare: martie 2026


Există un moment curios în orice proces de creație intelectuală — momentul dintre gând și expresie, acea fracțiune de secundă în care o intuiție vagă trebuie să devină propoziție. Psihologii cognitivi îl numesc traducere și îl consideră una dintre cele mai complexe operații mentale pe care le executăm aproape inconștient, în fiecare zi. Eu îl consider spațiul în care se decide, de fapt, dacă un text va fi viu sau mort.

Această declarație există pentru că în acel spațiu — dintre gând și expresie — am început să folosesc un instrument care nu exista cu câțiva ani în urmă. Și pentru că îți datorez transparență despre ce înseamnă asta, cu adevărat.

Există un tip de conversație pe care o am des cu clienții noi. Vine, de obicei, după ce le prezint primele schițe sau după ce livrăm un text pentru site. Cineva întreabă — uneori direct, alteori cu mai multă diplomație — dacă am folosit un program ca să scriu asta. Dacă nu e „scris de calculator". Dacă e al meu, cu adevărat.

Înțeleg de ce apare această întrebare. Și îi datorez un răspuns sincer — nu un răspuns de PR, nu un disclaimer juridic scris la 9 noaptea, ci un răspuns real despre cum arată munca mea zi de zi.

Da. Folosesc inteligență artificială. Iată cum, și iată ce înseamnă asta în practică.
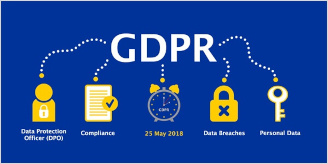
Pasi cheie pentru a asigura respectarea GDPR - sa faceti imediat

Pasi cheie pentru a asigura respectarea GDPR - sa faceti imediat

Nu toată lumea poate fi un specialist în conformitate cu GDPR, dar asta nu înseamnă că ar trebui să ignorați protecția datelor și confidențialitatea; mai ales dacă conduceți o afacere. Chiar dacă s-a vorbit mult despre conformitatea GDPR, faptul că este gata GDPR nu este un proiect unic. Este o abordare continuă a afacerilor.

A avea încredere în oamenii cu care ne împărtășim datele noastre (uitându-ne la Facebook!) Este o mare parte a modului în care facem afaceri online. Atunci când o companie are nevoie de date cu caracter personal pentru a-și conduce serviciul, utilizatorul ar trebui să fie conștient de ce și de cum sunt utilizate, astfel încât să poată decide cu privire la acest serviciu.

Acesta este motivul pentru care GDPR pune mai multă responsabilitate asupra organizațiilor și crește drepturile persoanelor.

Unii consultanți cu care am vorbit spun că nu există niciun fel de conformitate 100% GDPR. Este vorba mai mult de o privire asupra datelor și proceselor dintr-un punct de vedere „etic” și nu la fel de mult despre „instrumente” sau „liste de verificare”.

Deci, nu căutați un șablon, fiecare organizație are modul său de a face lucrurile. Încercați să dezvoltați o strategie eficientă de protecție a datelor și de confidențialitate bazată pe scenariul dvs. Acest ghid este doar un punct de plecare, cu o abordare la nivel înalt și generală. În mod ideal, va trebui să căutați în fiecare zonă a afacerii dvs. și să examinați modul în care colectați, procesați, dezvăluiți, stocați și ștergeți datele.

 Acest ghid are doar caracter orientativ și nu constituie consultanță juridică sau analiză juridică. Este posibil ca organizațiile să fie nevoite să solicite consiliere juridică independentă pentru probleme sau întrebări juridice specifice.

Conform GDPR? Iată o listă de verificare pregătită în cinci pași

Nu există lipsă de conținut și informații despre Regulamentul general privind protecția datelor (GDPR), dar majoritatea profesioniștilor în marketing cu care am vorbit despre reglementare s-au confundat despre ce este GDPR sau despre modul în care ar trebui să-și pregătească programele de marketing, site-ul web și procesul de colectare a datelor. înainte de data executării, 25 mai 2018.

Mulți marketeri au presupus în mod eronat că automatizarea lor de marketing sau furnizorul CRM va avea grijă de orice modificări. Alții au considerat că, deoarece organizația lor nu are un birou în Europa, GDPR nu se aplică acestora. Este o confuzie cu privire la impactul GDPR și misiunea mea de a ajuta marketerii care m-au propulsat să scriu un raport în care să explice modul în care marketerii ar trebui să se pregătească pentru GDPR.

De asemenea: Companiile pot crede că sunt gata pentru GDPR, dar angajații lor nu sunt | Microsoft: Vă oferim toate drepturile GDPR în stil euro cu privire la modul în care folosim datele dvs. | GDPR în viața reală: frică, incertitudine și îndoială | TechRepublic: Regulamentul general privind protecția datelor: o foaie de înșelăciune |

Marketerii sunt adesea primul departament care colectează date personale de la clienți. De asemenea, departamentele de marketing sunt deseori responsabile de comunicarea cu părțile interesate după o încălcare a datelor. O strategie de succes GDPR de conformitate necesită încorporarea departamentului de marketing. Iată cum să vă asigurați că departamentul dvs. de marketing este pregătit pentru aplicarea GDPR.

Lista de verificare GDPR în cinci pași

Constelația recomandă comercianților să efectueze un audit al căilor prin care interacționează cu datele personale. Creați o listă de verificare personalizată pentru pregătirea GDPR, luând recomandările corespunzătoare din lista de mai jos.

Politica de utilizare cookie

Informare politică cookie

Document de informare a utilizatorilor despre prezența cookie-urilor pe site-ul cojocarupetru.info, operat de Absolut Web Expert SRL (denumit în continuare „operatorul"). Informațiile prezentate au scopul de a aduce la cunoștința dumneavoastră detalii despre plasarea, utilizarea, administrarea și retragerea acordului privind cookie-urile, în conformitate cu:

  • Regulamentul (UE) 2016/679 privind protecția datelor cu caracter personal (GDPR)
  • Legea nr. 506/2004 privind prelucrarea datelor cu caracter personal și protecția vieții private în sectorul comunicațiilor electronice
  • Legea nr. 190/2018 privind măsurile de punere în aplicare a GDPR la nivel național
  • Orientările ANSPDCP și ale Comitetului European pentru Protecția Datelor (EDPB)

Ce este un cookie?

Un cookie este un fișier text de mici dimensiuni descărcat pe dispozitivul dumneavoastră atunci când vizitați un site web. La fiecare vizită ulterioară, cookie-ul este trimis înapoi către site-ul de origine, permițând recunoașterea dispozitivului și oferind o experiență mai eficientă. Cookie-urile nu pot accesa alte informații de pe dispozitivul dumneavoastră în afara celor stocate de ele însele.

Ce NU este un cookie?

Cookie-urile nu sunt viruși și nu reprezintă programe software. Ele folosesc formate plain text, nu pot fi executate, nu se auto-rulează și nu se pot replica pe alte rețele. Nu pot fi utilizate pentru a accesa informații de pe hard disk și nu pot fura date cu caracter personal în mod direct.

GDPR - asigurare a conformității prin e-mail

GDPR - asigurare a conformității prin e-mail

GDPR cere organizațiilor să protejeze datele personale în toate formele lor. De asemenea, modifică regulile de consimțământ și consolidează drepturile de confidențialitate ale persoanelor. În acest articol, vom explica modul de asigurare a conformității prin e-mail GDPR.

Utilizatorii de e-mail trimit peste medie , în medie , peste 122 de e-mailuri legate de muncă pe zi , iar acest număr este așteptat să crească. Deși este posibil să nu ne gândim la e-mailuri care fac obiectul Regulamentului general al Uniunii Europene privind protecția datelor (GDPR) , cutia dvs. poștală conține, de fapt, o mulțime de date cu caracter personal. De la nume și adrese de e-mail la atașamente și conversații despre oameni, toate ar putea fi acoperite de cerințele stricte ale GDPR privind protecția datelor.

Orice organizație (companii, organizații caritabile sau chiar microîntreprinderi) care gestionează informațiile personale ale cetățenilor sau rezidenților UE este supusă GDPR . Aceasta include organizații care nu sunt în UE, dar care oferă bunuri sau servicii oamenilor acolo. Cerințele în mod esențial se aruncă în jos la două lucruri: securizarea datelor oamenilor și ușurarea controlului asupra datelor de către oameni. ( Ce estearticolul GDPR? ) Cei care nu respectă regulile pot fi loviți cu o amendă de 20 de milioane de euro sau cu 4% din veniturile globale , oricare este mai mare, plus o despăgubire pentru daune.